Des cybermenaces qui dépassent le seul cadre informatique
La multiplication des cybermenaces place la sécurité numérique au cœur des enjeux de fonctionnement des services publics. Piratage de comptes, hameçonnage, rançongiciels, fraudes aux faux ordres de virement ou violations de données : les formes d’attaque sont multiples et leurs conséquences peuvent dépasser la seule sphère informatique.
Pour une administration ou une collectivité, un incident peut affecter la disponibilité des outils, perturber les activités quotidiennes et fragiliser la relation avec les usagers. La protection des données et la continuité du service public sont donc directement concernées.
Les collectivités ne sont pas toutes armées de la même manière pour faire face à ces risques. Les structures disposant de ressources informatiques limitées peuvent notamment rencontrer des difficultés pour identifier les menaces, sécuriser leurs équipements ou organiser leur réponse en cas d’incident.
À ces vulnérabilités s’ajoutent les risques liés aux usages quotidiens tel que le recours à des équipements personnels pour des activités professionnelles, mots de passe insuffisamment robustes, mises à jour négligées ou manque de sensibilisation des utilisateurs.
La cybersécurité ne peut ainsi reposer uniquement sur des dispositifs techniques. Elle suppose une vigilance collective, intégrée aux pratiques de travail et aux relations entre les organisations.
La maîtrise du risque cyber : une responsabilité qui s’étend aux partenaires
Pour l’UGAP, la maîtrise du risque cyber s’inscrit dans une approche globale de la gestion des risques. Celle-ci ne se limite pas au fonctionnement interne de l’établissement, elle prend également en compte les parties prenantes avec lesquelles il interagit, notamment les prestataires et les titulaires de marchés.
Cette approche, qualifiée de maîtrise du risque de l’entreprise étendue, repose sur un constat : une organisation peut être exposée à travers un tiers, même lorsqu’elle a mis en place ses propres mesures de protection.
Les relations entre systèmes d’information, les accès accordés aux partenaires et les pratiques des différents acteurs constituent autant de points de vigilance. La sécurisation des interconnexions et le suivi des fournisseurs participent donc à la prévention des risques.
À l’UGAP, des audits de sécurité sont réalisés avant les interconnexions de systèmes d’information. Des clauses permettent également d’auditer les fournisseurs en cours de marché. Ces dispositifs contribuent à renforcer la maîtrise des risques et à construire un gage de confiance dans les relations avec les parties prenantes.
Cette vigilance prend une importance particulière dans un contexte de transformation numérique, marqué par le développement des usages de la donnée et de l’intelligence artificielle. Plus les organisations s’appuient sur ces outils, plus la sécurisation des données et des pratiques devient un prérequis.
Un partenariat avec Cybermalveillance.gouv.fr pour diffuser les bonnes pratiques
Au-delà de ses propres dispositifs de maîtrise des risques, l’UGAP souhaite contribuer à la sensibilisation des acteurs publics. C’est dans cette perspective qu’elle a signé, le 1er juin 2026, une convention de partenariat avec Cybermalveillance.gouv.fr. Ce dispositif national et gratuit intervient notamment dans l’assistance aux victimes, la sensibilisation et la prévention, ainsi que l’observation de la menace.
La coopération associe l’expertise de Cybermalveillance.gouv.fr à la proximité de l’UGAP avec les acheteurs publics et les collectivités. Elle vise à faciliter la diffusion de contenus pédagogiques et de recommandations concrètes, afin d’aider les organisations à mieux prévenir les risques numériques et à renforcer leur capacité de résilience.
L’enjeu est également d’inscrire la cybersécurité dans les pratiques liées à l’achat public. À l’image des démarches engagées en matière d’achats responsables, la prise en compte des enjeux numériques doit accompagner l’acquisition des équipements et les usages qui en découlent.
L’achat d’un équipement informatique ne suffit pas, à lui seul, à prévenir les risques. Il doit s’accompagner d’une attention portée aux pratiques des utilisateurs, à la protection des données et à la sensibilisation des collaborateurs.
Un accompagnement des acteurs publics dans la durée
La sensibilisation à la cybersécurité ne peut se limiter à une action ponctuelle. Elle doit s’inscrire dans la durée et tenir compte des réalités et des besoins des acteurs publics. L’UGAP souhaite ainsi prolonger cette démarche auprès de ses clients, en s’appuyant sur l’expertise de Cybermalveillance.gouv.fr.
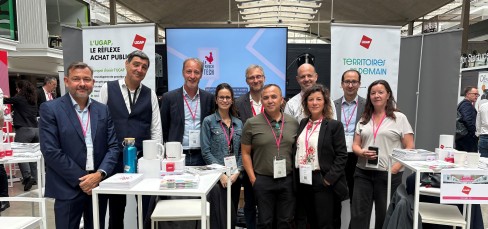
Après une première intervention lors du Forum des Interconnectés, l’UGAP souhaite développer de nouveaux formats d’échange, notamment des webinaires et des webconférences. Ces rendez-vous permettront de partager des recommandations concrètes et d’aider les acheteurs publics à mieux appréhender les risques numériques.
Cette dynamique se poursuivra notamment lors du Smart Tech Forum, organisé à Lille le 13 octobre. À travers ces actions, l’UGAP entend contribuer à diffuser les bonnes pratiques et à inscrire la cybersécurité au cœur des usages et des démarches d’achat public.